


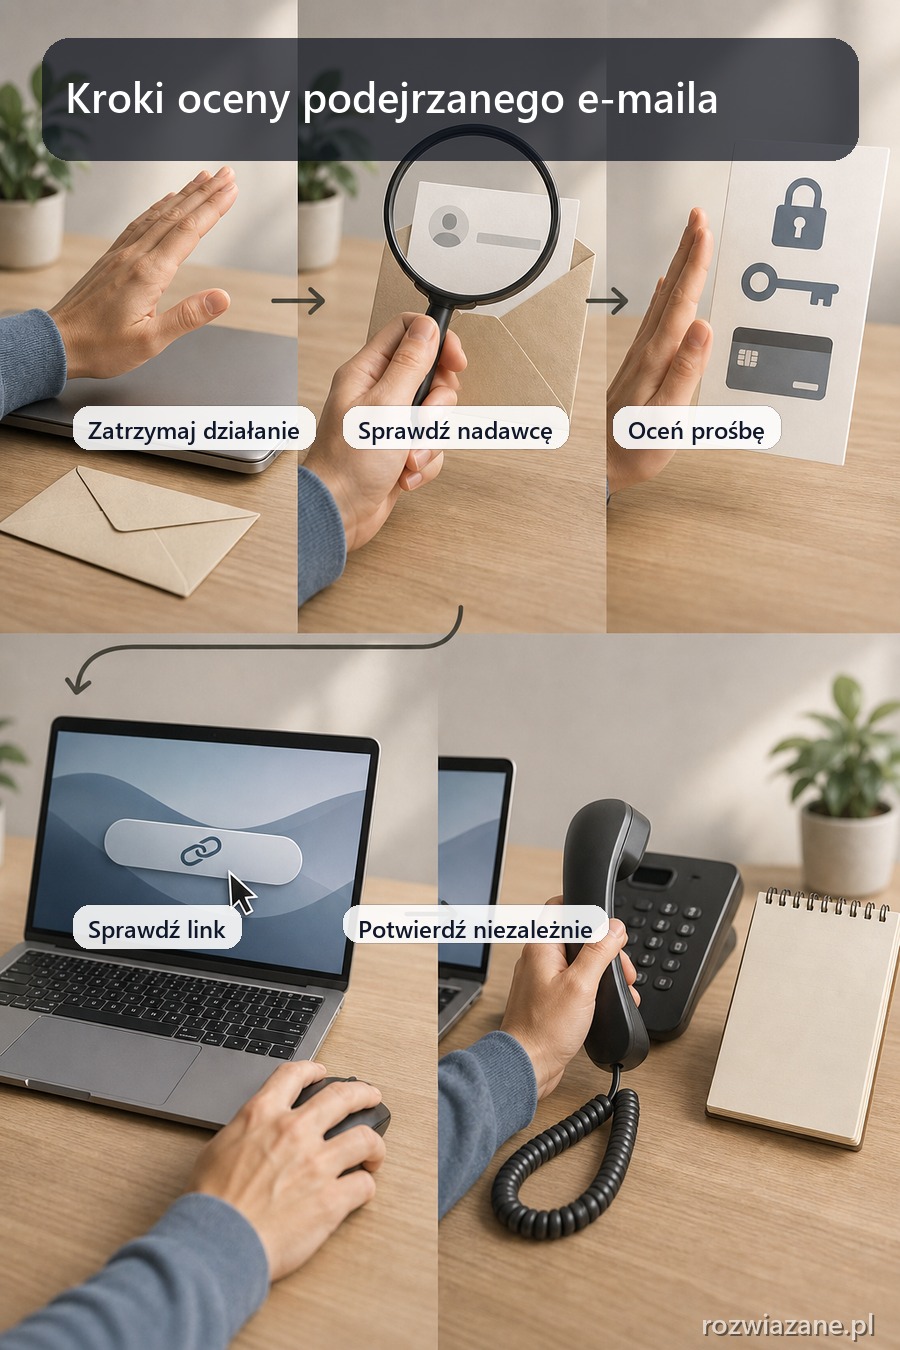
Podejrzany adres nadawcy, prośba o hasło lub kod, presja czasu oraz nietypowy link to sygnały, które powinny zatrzymać działanie.
Decyzja przy nieoczekiwanym e-mailu brzmi: nie korzystaj z linków ani danych kontaktowych podanych w tej wiadomości, dopóki nie potwierdzisz, kto naprawdę ją wysłał. Autentyczność warto zweryfikować samodzielnie przez znaną stronę firmy, banku lub urzędu albo przez sprawdzony numer telefonu.
Najważniejsze informacje:
- Sama nazwa znanej firmy w polu nadawcy nie potwierdza, że e-mail pochodzi od tej organizacji.
- Literówka w adresie e-mail lub nietypowa domena to sygnały wymagające dodatkowej weryfikacji.
- Presja na natychmiastowe działanie może służyć skłonieniu odbiorcy do reakcji bez namysłu.
- Prośba o hasło, dane logowania, kod, PIN albo dane finansowe powinna wzbudzić szczególną ostrożność.
- Przed kliknięciem sprawdź, dokąd prowadzi link, bez otwierania go.
- Nieoczekiwany załącznik pozostaw zamknięty, dopóki nie potwierdzisz nadawcy i celu wiadomości.
- Gdy masz wątpliwości, korzystaj z niezależnego, znanego kanału kontaktu z organizacją.
Zacznij od zasady: nie działaj pod wpływem wiadomości
Próba phishingu nie zawsze wygląda jak oczywiste oszustwo. Wiadomość może wykorzystywać nazwę banku, firmy kurierskiej, urzędu, sklepu lub osoby, którą znasz. Jej celem bywa wyłudzanie danych poufnych: danych logowania, informacji finansowych albo kodów. Może też zachęcać do otwarcia linku lub załącznika.
Dlatego po otrzymaniu nieoczekiwanego e-maila warto najpierw zrobić krótką pauzę. Nie odpowiadaj automatycznie, nie wpisuj danych i nie otwieraj elementów wiadomości tylko dlatego, że jej temat brzmi pilnie lub znajomo.
Szczególną ostrożność powinny wzbudzić prośby o:
- hasło do poczty, banku lub innego konta;
- login albo dane logowania;
- kod jednorazowy, PIN lub inny kod potwierdzający;
- dane kart kredytowych albo inne dane finansowe;
- pilne „potwierdzenie” tożsamości przez link w e-mailu.
Nie każda pilna wiadomość jest fałszywa. Problem pojawia się wtedy, gdy pilność ma zastąpić możliwość spokojnego sprawdzenia sprawy.
Warto wiedzieć: Podejrzana wiadomość może wykorzystywać groźbę kary, blokady lub innej negatywnej konsekwencji, aby wzbudzić panikę. W takiej sytuacji bezpieczniej jest przerwać kontakt z poziomu e-maila i zweryfikować sprawę niezależnie.
Pierwsza ocena nie wymaga specjalistycznej wiedzy: wystarczy nie podejmować decyzji pod presją. Kolejny krok to ustalenie, czy nadawca rzeczywiście jest tym, za kogo się podaje.
Sprawdź nadawcę i adres e-mail
E-mail podpisany jako „Bank”, „Dział obsługi” czy nazwiskiem współpracownika nie daje jeszcze pewności, kto faktycznie go wysłał. O wiele więcej mówi pełny adres e-mail nadawcy.
Porównaj domenę po znaku @ z domeną organizacji, której dotyczy wiadomość. Jeśli oczekujesz korespondencji od konkretnej firmy, adres powinien dać się logicznie powiązać z jej nazwą i oficjalną domeną. Literówka, dodatkowy wyraz, nietypowa końcówka lub domena, której nie rozpoznajesz, są powodem do zatrzymania się.
Przykładowo, odbiorca może widzieć znaną nazwę firmy, ale adres nadawcy może zawierać drobną zmianę w zapisie. Drobna różnica ma znaczenie, jeśli wiadomość prosi o wykonanie czynności, przekazanie informacji lub kliknięcie linku.
Przy ocenie nadawcy pomocne są trzy pytania:
- Czy spodziewałem się tej wiadomości lub kontaktu od tej osoby?
- Czy pełny adres e-mail pasuje do deklarowanej organizacji?
- Czy prośba w wiadomości odpowiada temu, czego normalnie można oczekiwać w tej sytuacji?
Znajomy nadawca także nie zwalnia z ostrożności. Wiadomość może tylko wyglądać na wysłaną przez znaną osobę albo mieć treść nietypową dla wcześniejszej korespondencji. Jeżeli prośba wydaje się zaskakująca, warto potwierdzić ją inną drogą — na przykład przez wcześniej używany kontakt.
Adres nadawcy to ważny sygnał, lecz nie jedyny. Po nim przychodzi czas na ocenę tego, o co wiadomość prosi i jakim językiem próbuje to osiągnąć.
Przeanalizuj treść, ton i prośbę o dane
Phishing w wiadomości e-mail polega na podszywaniu się pod firmy, urzędy lub inne osoby, aby nakłonić odbiorcę do określonego działania. Może chodzić o ujawnienie danych logowania, przejście na fałszywą stronę internetową albo otwarcie zainfekowanego załącznika.
Treść wiadomości warto czytać jak polecenie, które trzeba zweryfikować, a nie jak instrukcję, którą należy od razu wykonać. Zadaj sobie pytanie: czego nadawca ode mnie chce i czy ma powód, by oczekiwać tego właśnie przez e-mail?
Sygnałem ostrzegawczym może być prośba o podanie danych, które powinny pozostać poufne. Dotyczy to zwłaszcza haseł, kodów, PIN-ów, danych logowania oraz danych finansowych. Jeśli wiadomość kieruje do formularza lub prosi o odpowiedź zawierającą takie informacje, przerwij działanie i zweryfikuj komunikat poza skrzynką e-mail.
Znaczenie ma też ton. Sama pilność nie przesądza o oszustwie, ale w połączeniu z prośbą o dane lub linkiem do logowania powinna prowadzić do ostrożniejszej decyzji.
Pomocniczym sygnałem są błędy językowe, dziwne sformułowania i niespójności. Mogą to być:
- nietypowy zwrot do odbiorcy;
- zdania brzmiące nienaturalnie;
- błędy językowe lub interpunkcyjne;
- prośba niepasująca do wcześniejszego kontaktu;
- niejasne wyjaśnienie, dlaczego trzeba działać od razu.
Nie traktuj pojedynczego błędu jako rozstrzygającego dowodu. Rzetelna ocena polega na zestawieniu kilku elementów: nadawcy, kontekstu, tonu, żądania i dalszych instrukcji. Wiadomość bez błędów również może być próbą wyłudzenia danych.
Gdy prośba wydaje się nietypowa, sprawdzenie tekstu nie wystarczy. Trzeba jeszcze ocenić elementy, które mogą przenieść odbiorcę na fałszywe strony internetowe lub skłonić do otwarcia pliku.
Nie ufaj linkowi ani załącznikowi bez sprawdzenia
Wiadomość może zachęcać do „potwierdzenia płatności”, „sprawdzenia dokumentu” albo „zalogowania się do konta”, a kliknięcie może prowadzić do fałszywej strony internetowej lub w inne miejsce, niż sugeruje tekst.
Na komputerze można najechać kursorem na link bez otwierania go. Program pocztowy albo przeglądarka zwykle pokaże pełny adres, do którego prowadzi odnośnik. Porównaj go z adresem strony, której rzeczywiście oczekujesz, aby nie przejść na fałszywą stronę internetową.
Jeśli wiadomość rzekomo pochodzi od konkretnej instytucji, adres URL powinien prowadzić do właściwej strony tej organizacji. Ostrożności wymagają zwłaszcza skrócone linki oraz adresy, których nie da się logicznie powiązać z deklarowanym nadawcą.
Nie oceniaj linku wyłącznie po jego opisie. Komunikat „Zaloguj się do banku” może kierować do zupełnie innego adresu niż oficjalna strona banku. Podobnie strona, która wygląda znajomo, nie powinna być jedyną podstawą zaufania — przed wpisaniem danych liczy się również adres widoczny w przeglądarce.
Równie rozważnie traktuj załączniki. Nieoczekiwany plik może prowadzić do zarażenia komputera złośliwym oprogramowaniem, także wtedy, gdy wiadomość wygląda na wysłaną przez znaną osobę lub instytucję. Przykładem może być niezamówiona faktura przesłana w załączniku.
Przed otwarciem pliku odpowiedz sobie na trzy pytania:
- Czy oczekiwałem tego załącznika?
- Czy potwierdziłem, kto go wysłał?
- Czy opis pliku pasuje do sprawy, której dotyczy wiadomość?
Jeżeli choć jedna odpowiedź budzi wątpliwości, pozostaw plik zamknięty. Nie musisz rozstrzygać samodzielnie, czy wiadomość jest oszustwem — wystarczy, że wstrzymasz działanie do czasu potwierdzenia jej autentyczności.
Zweryfikuj wiadomość niezależnym kanałem
Niezależna weryfikacja oznacza kontakt z firmą, bankiem, urzędem lub osobą bez używania linku, numeru telefonu czy formularza z podejrzanej wiadomości. To ważne, bo e-mail może zawierać dane kontaktowe przygotowane przez osobę podszywającą się pod prawdziwą instytucję.
Jeśli komunikat dotyczy banku, firmy kurierskiej, sklepu lub urzędu, samodzielnie znajdź jego oficjalną stronę albo skorzystaj z numeru telefonu, który znasz z wcześniejszego kontaktu. W ten sposób możesz zapytać, czy organizacja rzeczywiście wysłała wiadomość i czy oczekuje wskazanego działania.
Przy wiadomości od współpracownika, znajomego lub członka rodziny użyj innego znanego kanału kontaktu. Krótka rozmowa telefoniczna lub wiadomość wysłana na wcześniej używany numer pozwala ustalić, czy prośba faktycznie pochodzi od tej osoby.
Weryfikacja jest szczególnie uzasadniona, gdy e-mail:
- pojawia się niespodziewanie;
- dotyczy ważnej sprawy, ale zawiera mało konkretów;
- wymaga pilnego działania;
- prosi o dane lub przekierowuje do logowania;
- zawiera link albo załącznik, którego się nie spodziewasz;
- pochodzi z adresu, który nie pasuje do deklarowanego nadawcy.
Nie musisz analizować każdego znaku w adresie czy każdego zdania w e-mailu. W praktyce wystarczy połączyć najważniejsze elementy: kto pisze, czego chce, dokąd prowadzi link i czy możesz potwierdzić sprawę poza wiadomością. Jeśli nie uzyskasz jasnego potwierdzenia, nie wykonuj żądanej czynności.
Tę decyzję można uprościć do krótkiej listy pytań, którą da się zastosować przy każdej kolejnej podejrzanej wiadomości.
Checklista: czy ten e-mail może być phishingiem?
Przed kliknięciem linku, otwarciem załącznika lub wysłaniem odpowiedzi przejdź przez poniższą checklistę.
- Czy oczekiwałem tej wiadomości? Nieoczekiwany kontakt wymaga większej ostrożności, zwłaszcza gdy dotyczy płatności, konta lub pilnej sprawy.
- Czy znam pełny adres nadawcy? Porównaj domenę z organizacją, pod którą nadawca się przedstawia.
- Czy wiadomość wywiera presję? Termin „natychmiast”, groźba blokady lub komunikat wywołujący lęk powinny zatrzymać automatyczną reakcję.
- Czy ktoś prosi o dane poufne? Hasła, dane logowania, kody, PIN-y i dane finansowe nie powinny trafiać w odpowiedzi na podejrzany e-mail.
- Czy treść jest spójna z sytuacją? Nietypowa prośba, błędy językowe lub niejasne wyjaśnienie mogą być sygnałami ostrzegawczymi.
- Czy znam rzeczywisty adres URL? Sprawdź link bez klikania i porównaj go z adresem właściwej strony.
- Czy załącznik był oczekiwany? Jeśli nie, nie otwieraj go przed potwierdzeniem nadawcy i celu wiadomości.
- Czy mogę potwierdzić sprawę innym kanałem? Skorzystaj z oficjalnej strony, znanego numeru telefonu lub wcześniejszego kontaktu, a nie z danych podanych w e-mailu.
Jedna podejrzana cecha nie zawsze rozstrzyga sprawę. Gdy jednak wiadomość łączy presję czasu, prośbę o dane, podejrzany link i niepasujący adres nadawcy, bezpieczną decyzją jest wstrzymanie działania oraz niezależne potwierdzenie jej autentyczności.
FAQ
Niepokój powinny wzbudzić między innymi podejrzany adres nadawcy, prośba o hasło, kod lub dane finansowe, presja czasu oraz nietypowy link. Warto także zwrócić uwagę na błędy językowe, niespójności i prośbę niepasującą do wcześniejszego kontaktu.
Na komputerze najedź kursorem na link bez klikania i sprawdź pełny adres wyświetlony przez program pocztowy lub przeglądarkę. Porównaj go z adresem właściwej strony organizacji i nie ufaj wyłącznie opisowi odnośnika.
Nie używaj linku, numeru telefonu ani formularza podanych w podejrzanej wiadomości. Samodzielnie znajdź oficjalną stronę organizacji, skorzystaj ze znanego numeru telefonu albo użyj wcześniej sprawdzonego kanału kontaktu.
Pozostaw załącznik zamknięty, dopóki nie potwierdzisz nadawcy i celu wiadomości. Jeśli nie oczekiwałeś pliku, nie wiesz, kto go wysłał albo jego opis nie pasuje do sprawy, wstrzymaj działanie i zweryfikuj wiadomość niezależnie.


